Cronaca
Rubavano dati sensibili attraverso un malware, un arresto in Olanda


BRESCIA (ITALPRESS) – Il Gran Giurì federale di Austin (Texas – USA), nell’ambito di un’operazione internazionale di contrasto alla criminalità informatica, ha annunciato di aver arrestato in Olanda un ucraino di 26 anni per il suo presunto ruolo nella ideazione e gestione di un malware molto insidioso, noto come Raccoon Infostealer, che ha infettato milioni di personal computer in tutto il mondo.
Secondo le Autorità statunitensi, l’ucraino, attualmente detenuto nei Paesi Bassi a seguito di un mandato di arresto internazionale emesso dagli organi giudiziari degli Stati Uniti, avrebbe gestito la creazione ed iniziale diffusione del malware Raccoon Infostealer, un malware-as-a-service, o “MaaS”.
Infatti, i criminali interessati ad utilizzare la piattaforma illegale per carpire i dati personali delle vittime,
potevano utilizzare Raccoon Infostealer semplicemente “affittando” l’accesso al malware per circa 200 dollari al mese,
pagati in criptovaluta. Questi individui hanno quindi adottato vari stratagemmi, come il phishing tramite e-mail,
per installare il malware sui personal computer delle ignare vittime. Raccoon Infostealer era così in grado di
ottenere i dati personali degli utenti colpiti, comprese le credenziali di accesso, le informazioni finanziarie e altri
record personali. Tali informazioni potrebbero peraltro essere state utilizzate per commettere ulteriori reati
finanziari o essere state vendute ad altre persone per commettere nuovi reati, così come potrebbero essere state
scambiate sui forum del Dark Web orientati alla criminalità informatica.
L’FBI, in collaborazione con le Forze dell’ordine dei Paesi Bassi, la Procura della Repubblica di Brescia e il Nucleo Speciale Tutela Privacy e Frodi Tecnologiche della Guardia di Finanza di Roma, ha smantellato l’infrastruttura digitale a supporto di Raccoon Infostealer, rendendo offline il malware. Inoltre, gli agenti dell’FBI hanno identificato
più di 50 milioni di credenziali univoche e forme di identificazione (indirizzi e-mail, conti bancari, indirizzi di
criptovaluta, numeri di carte di credito, ecc.) tra i dati rubati, ragione per cui si ipotizza che possano esserci
milioni di potenziali vittime in tutto il mondo, tra cui anche italiane (le credenziali riferite ai soli indirizzi mail
sembrano superare i quattro milioni).
Il cittadino ucraino che ha ideato e gestito il malware Raccoon Infostealer, in attesa di essere estradato negli Stati è accusato di aver commesso diversi reati informatici, frodi telematiche e riciclaggio di denaro.
– foto: agenziafotogramma.it
(ITALPRESS).

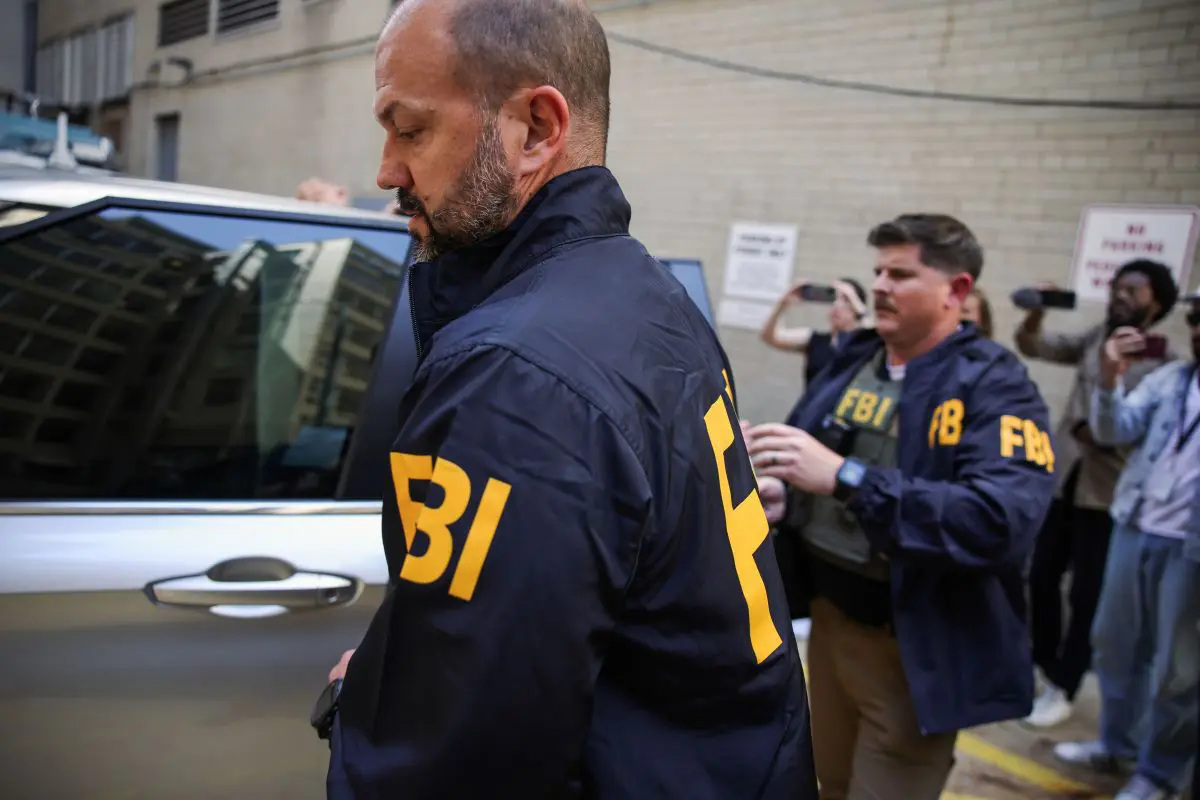
BRESCIA (ITALPRESS) – Gli Stati Uniti hanno richiesto l’estradizione di un cittadino italiano di 28 anni, residente a Gardone Valtrompia (Brescia), con l’accusa di essere coinvolto in un presunto traffico illecito di armi destinate alla Russia. La notizia è stata diffusa oggi dal Giornale di Brescia. Nei confronti del giovane bresciano la giustizia statunitense ha formulato cinque distinti capi d’imputazione. Sulla richiesta avanzata dagli USA si è già pronunciata la Procura generale, che ha espresso parere favorevole al trasferimento del 28enne negli Stati Uniti. L’iter procedurale proseguirà ora presso la Corte d’Appello per le valutazioni di competenza sulla concessione dell’estradizione.
– Foto di repertorio Ipa Agency –
(ITALPRESS).
Cronaca
Maxi truffa nel settore delle criptovalute, 5 misure cautelari e sequestri per circa 900 mila euro
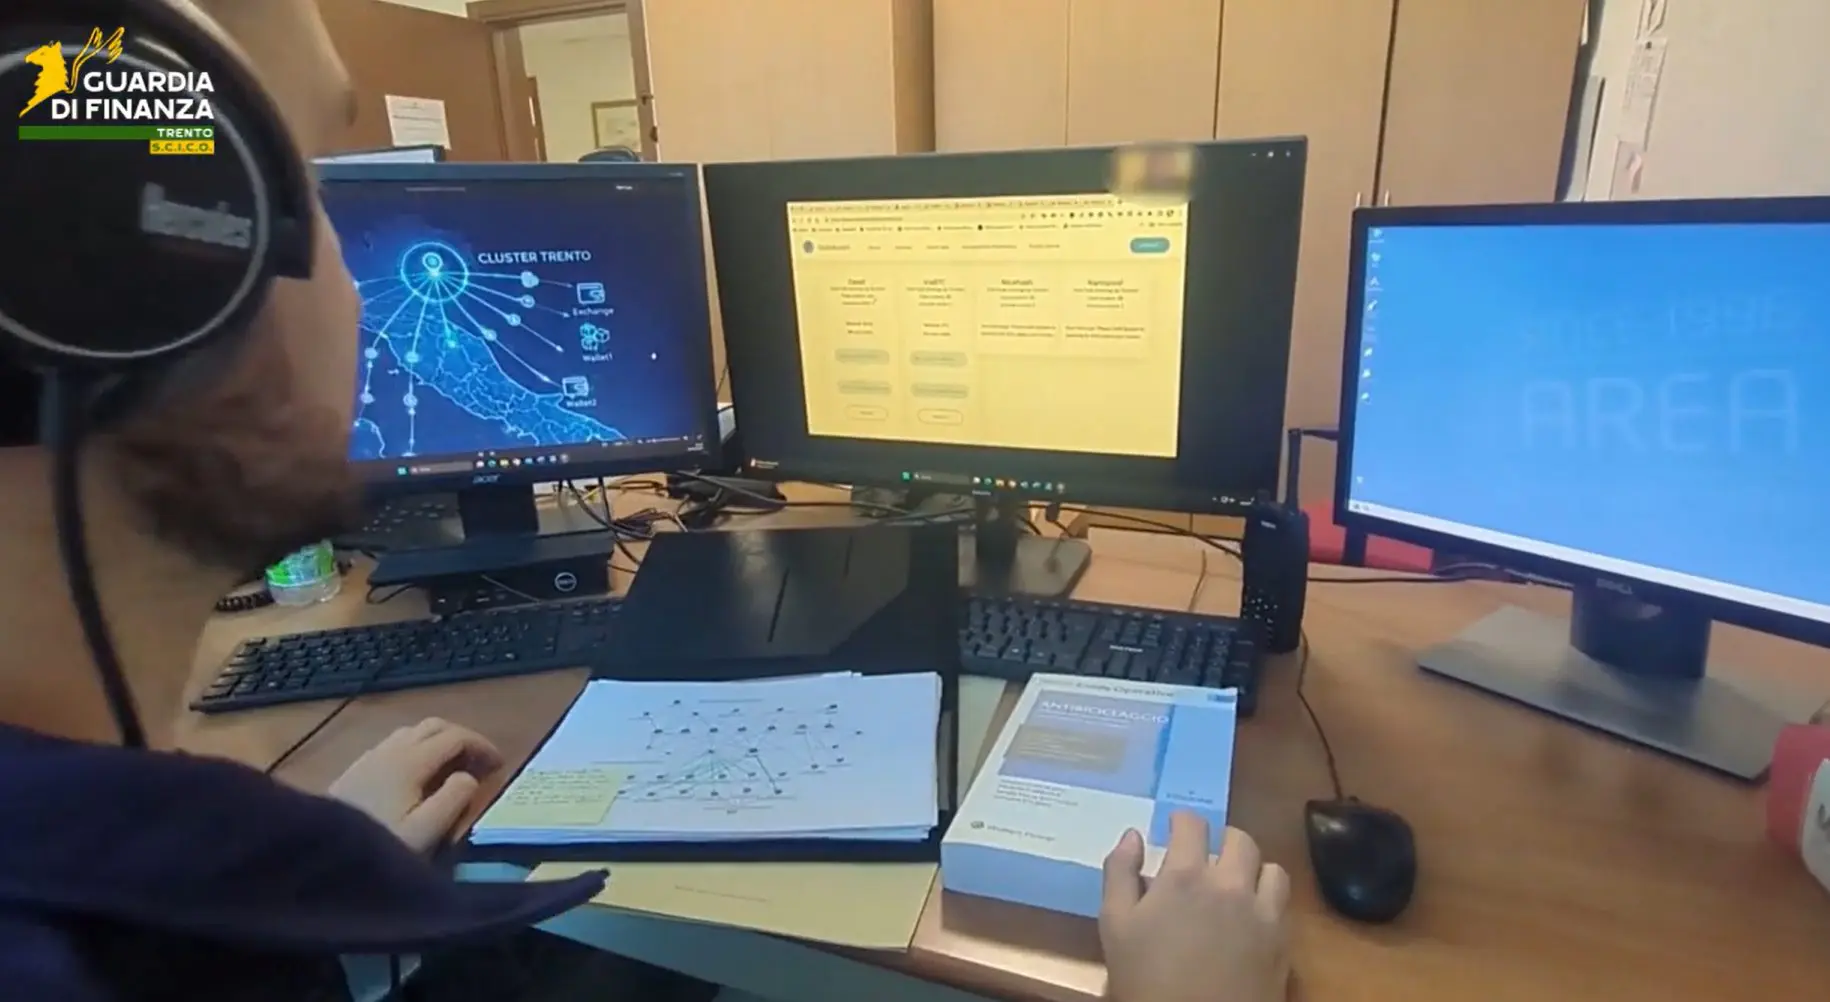
TRENTO (ITALPRESS) – Scoperta maxi truffa nel settore delle criptovalute. Eseguite 5 misure cautelari e sequestrati beni per circa 900 mila euro. I finanzieri del Comando provinciale di Trento – in collaborazione con i colleghi dello Scico e del Nucleo Speciale Repressione Frodi Tecnologiche, con il supporto dell’organo di cooperazione giudiziario europeo Eurojust – hanno eseguito misure cautelari nei confronti di 5 indagati e sequestrato beni per oltre 877 mila euro a due soggetti. Il provvedimento è stato emesso dal gip di Trento, su richiesta della locale Procura. Eseguite numerose perquisizioni e acquisizioni documentali in Trentino Alto Adige, Lombardia e Veneto. Le misure cautelari ed i sequestri, eseguiti nelle province di Cremona, Lecco, Mantova, Milano, Monza Brianza, Pavia, Trento, Treviso, Vicenza nonché anche all’estero (Belgio), sono stati emessi al termine di un’articolata e complessa attività d’indagine, avviata ad aprile del 2024 e condotta dal Gico del Nucleo polizia economico- finanziaria della Guardia di Finanza di Trento.
L’attività d’indagine ha permesso di individuare e smantellare un sofisticato schema fraudolento perpetrato nel settore del finto mining di criptovalute denominato “Hashburst”. Gli indagati, alcuni dei quali sedicenti esperti del settore informatico, proponevano investimenti ingannevoli sfruttando il richiamo tecnologico dell’interazione tra l’intelligenza artificiale e le criptovalute, generando un ingente danno patrimoniale per un ammontare complessivo di circa 877 mila euro (riferiti unicamente alle querele ricevute, ma che sarebbe stimato in circa 5 milioni di euro per il solo Trentino Alto Adige – “cluster di Trento”).
Un sistema che parrebbe essere stato replicato anche in altre regioni italiane, a scapito di numerosi risparmiatori, imprenditori, pensionati e liberi professionisti. In particolare, i membri del sodalizio, organizzando numerosi convegni in noti hotel del Trentino, utilizzando i social network ed avvalendosi della rete di conoscenze e clientela di un consulente finanziario locale, si presentavano come responsabili di un innovativo progetto, pubblicizzavano e promuovevano investimenti legati alla vendita di apparati elettronici altamente innovativi, basati sull’I.A. ed a basso impatto ambientale e garantivano gli investimenti attraverso forme d’investimento fittizie (lettere di patronage prive di valore emesse da una società estera).
A fronte di investimenti iniziali, compresi tra i 4 mila e i 30 mila euro per singolo dispositivo, venivano quindi promessi ai clienti guadagni irrealistici stimati tra 0,8 e 1 Bitcoin mensili o annuali, che sarebbero dovuti derivare dall’estrazione di note valute digitali come Bitcoin, Ethereum, Dogecoin e Litecoin. Tuttavia, dalle indagini è emerso che non solo i dispositivi venduti erano semplici personal computer assemblati, dotati di una potenza di calcolo minima e totalmente inidonei a svolgere l’attività promessa, ma anche che le applicazioni ed i siti internet forniti per visualizzare i presunti guadagni realizzati erano di fatto ingannevoli.
Alle richieste di giustificazioni effettuate dai risparmiatori, gli indagati trasferivano piccole somme (rewards) di alcune decine di euro e comunicavano che la mancata corresponsione dei reali guadagni promessi era legata a cambi di compagini societarie e/o problematiche di natura tecnica. Inoltre, l’architettura finanziaria del gruppo poggiava su un solido circuito internazionale volto a ostacolare la tracciabilità dei fondi. Le entrate derivanti dalle vendite venivano infatti fatturate da due società di diritto inglese riconducibili ai sodali, mentre i pagamenti delle vittime confluivano su conti correnti esteri, con una netta prevalenza di istituti bancari con sede in Belgio.
Tra le figure di spicco dell’organizzazione è emerso un soggetto di origine lombarda, dimorante in Svizzera, gravato da numerosi precedenti per reati economico-finanziari, risultato, in passato, vicino a contesti di criminalità organizzata riconducibili alla ‘ndrangheta. Lo stesso individuo era già stato destinatario, nel giugno 2023, di una misura cautelare personale per presunte frodi e indebita percezione di fondi legati al Pnrr.
– Foto ufficio stampa GDF –
(ITALPRESS).

Il Venezia esonera Stroppa

Il Venezia esonera Stroppa

Ciclismo, Ganna passa alla Lidl-Trek per la stagione 2027: “Fantastico aprire un nuovo capitolo”

Ciclismo, Ganna passa alla Lidl-Trek per la stagione 2027: “Fantastico aprire un nuovo capitolo”

LND Impianti e Myplant & Garden ancora insieme per il verde sportivo

Giorgetti “Scostamento di bilancio è un passo consapevole da linea di prudenza”

Giorgetti “Consolidamento e sostenibilità della finanza pubblica in un momento in cui si annunciano nuvoloni all’orizzonte”

Gli Usa chiedono l’estradizione di un 28enne bresciano per traffico di armi in Russia

Maxi truffa nel settore delle criptovalute, 5 misure cautelari e sequestri per circa 900 mila euro
Informazione 3BMeteo Lombardia – Previsioni 13 ottobre 2026

Colpo Sassuolo, l’ex Adzic manda al tappeto la Juve al 94′

Samardzic al 96′ gela il Bologna, Atalanta a punteggio pieno
Radio Pavia Breakfast News – 26 agosto 2026

F1 GP Olanda, Vasseur “Ci aspettiamo una competizione molto serrata”

Cina, 200 standard per lo sviluppo del settore dell’intelligenza artificale

Lombardia Live 24 Breaking News – 19/8/2026
Tg Sport Italpress – 24 Settembre 2026

Musetti ai quarti a Cincinnati, Paul batte Zverev e sfida Cobolli

Salone Nautico di Genova, la sindaca Salis esclusa dal taglio del nastro con la premier Meloni: scoppia il caso
Pronto Meteo Lombardia – Previsioni per il 19 Agosto 2026
Informazione 3BMeteo Lombardia – Previsioni 13 ottobre 2026
Tg Sport Italpress – 12 Ottobre 2026
Focus Salute – 12 Ottobre 2026
Pet News Magazine – 12 Ottobre
Tg Economia Italpress – 12 Ottobre 2026
Pronto Meteo Lombardia – Previsioni per 13 Ottobre
Tg News 12/10/2026 ROMA (ITALPRESS)
Informazione 3BMeteo Lombardia – Previsioni 12 ottobre 2026
QuiEuropa Magazine – 11 Ottobre
Tg Ambiente Italpress – 11 Ottobre
-
 Politica19 ore fa
Competitività Ue, da Meloni, Merz e De Wever lettera con 3 proposte al presidente del Consiglio europeo Costa
-
 Politica23 ore fa
Meloni “Sull’energia stanziati oltre 60 miliardi, ma servono risposte strutturali”
-
 Cronaca24 ore fa
Pavia Uno TV Radio Pavia Breaking News – 12 ottobre 2026
-
 Cronaca19 ore fa
Neonato trovato in un cassonetto a Cinisello Balsamo, ricoverato in codice rosso
-
 Politica23 ore fa
Crosetto “L’esercitazione NATO Steadfast Noon è attività di routine”
-
 Cronaca23 ore fa
DOP e IGP, da Mantova il nuovo manifesto europeo per la tutela dei prodotti
-
 Politica19 ore fa
Il PPE a Taormina per gli Study Days, presente anche Ursula von der Leyen
-
 Economia24 ore fa
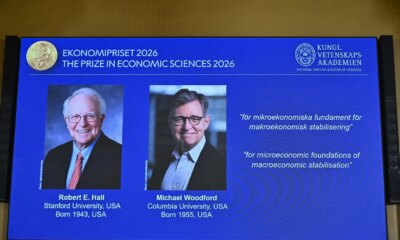
Premio Nobel per l’economia a Robert E. Hall e Michael Woodford